Midnight Mimosa, il malware preinstallato nel firmware degli smartphone Android economici
Articolo Precedente

Articolo Successivo
 Redazione Scienza e Tecnologia
-
Immaginate di comprare uno smartphone nuovo, accenderlo per la prima volta e scoprire che è già compromesso prima ancora di aver installato una sola app. Non è un esercizio di stile, ma quanto documentato dai ricercatori di Bitdefender, che hanno battezzato Midnight Mimosa una campagna malware attiva su dispositivi Android economici basati su chip MediaTek. Il software malevolo risiede nel firmware, piazzato da qualcuno lungo la catena di distribuzione prima che il telefono arrivi nelle mani dell'acquirente.
Un componente di sistema impossibile da rimuovere
Il cuore dell'infezione è un'applicazione di sistema preinstallata, com.android.system.lite, firmata per la piattaforma e dotata di privilegi che le consentono di installare e disinstallare pacchetti, concedere permessi ad altre app e scaricare codice da server remoti senza alcuna interazione dell'utente. L'etichetta è un generico "System", l'icona è nascosta e l'app risulta invisibile nel launcher, indistinguibile da un componente legittimo del sistema operativo.
Non si tratta di un semplice adware: il manifest richiede anche accesso ai servizi di accessibilità, alle notifiche e agli SMS, abilitandoli autonomamente anziché chiedere il consenso al proprietario. Si tratta di permessi che, in mani malevole, potrebbero aprire scenari ben più gravi del semplice click fraud.
La catena di monetizzazione occulta
Una volta attivo, Midnight Mimosa non genera direttamente le frodi pubblicitarie. Installa invece una serie di applicazioni camuffate da strumenti innocui – app per il meteo, gestori di file, blocca-app, utility per le note – che utilizzano servizi pubblicitari legittimi per caricare annunci in finestre invisibili sovrapposte ad altre applicazioni, registrando impressioni e clic che l'utente non vede mai. I ricercatori hanno identificato almeno 32 applicazioni di questo tipo, distribuite attraverso un sistema che ruota costantemente i pacchetti per eludere i controlli.
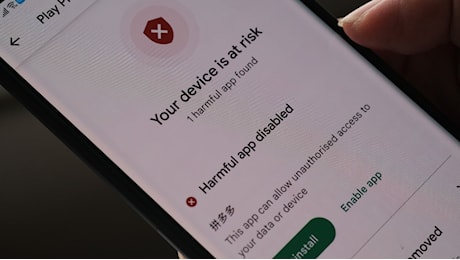
Prima di installare alcuni payload, il malware disabilita temporaneamente il Google Play Store, probabilmente per aggirare Play Protect, e lo riattiva al termine dell'operazione.
Proxy residenziali e botnet
Oltre alla frode pubblicitaria, l'infrastruttura di Midnight Mimosa è in grado di trasformare i dispositivi infetti in proxy residenziali, instradando il traffico internet di terzi attraverso la connessione della vittima. Questa capacità apre la strada all'inserimento dei telefoni in botnet più ampie, utilizzabili per attività illecite che vanno dal mascheramento della provenienza del traffico fino a potenziali attacchi distribuiti.
Bitdefender ha confermato che l'infrastruttura server corrispondente era attiva, pur non avendo verificato nei test se vi sia stato effettivamente transito di traffico altrui. La combinazione tra permessi di accessibilità e capacità di proxy rende questi dispositivi potenzialmente molto più pericolosi di un semplice veicolo per pubblicità fraudolenta.
L'estensione del fenomeno
Nell'arco di circa due anni, Bitdefender ha rilevato la campagna su migliaia di dispositivi in oltre 150 Paesi, con Messico, Francia e Italia tra le nazioni con il maggior numero di rilevamenti, seguite da Stati Uniti, Germania, Brasile e Spagna. I modelli colpiti includono dispositivi white-label e cloni contraffatti commercializzati con nomi che evocano smartphone di fascia alta, come S24 Ultra o S26 Ultra, oltre a prodotti di marchi meno noti come Doogee e Cubot. I telefoni originali Samsung, secondo quanto riportato, non risultano coinvolti.
La provenienza del malware resta incerta: alcune firme del firmware riportano certificati riconducibili a Shenzhen Zediel, ma Bitdefender precisa che ciò non dimostra una responsabilità diretta dell'azienda nella creazione o distribuzione del software malevolo.
Perché la rimozione è complessa
A differenza delle comuni infezioni Android, Midnight Mimosa non può essere eliminata tramite la normale gestione delle applicazioni. Essendo integrata nella partizione di sistema, richiede interventi a livello di firmware o l'uso di ADB, operazioni che esulano dalle possibilità della maggior parte degli utenti. Alcuni proprietari di dispositivi Cubot e Doogee hanno segnalato che le app sospette si reinstallavano dopo la rimozione, e in almeno un caso un aggiornamento ufficiale del firmware ha reintrodotto il malware dopo che questo era stato eliminato ripristinando una versione precedente.
La soluzione più affidabile, per chi si trova con un dispositivo compromesso, resta la sostituzione con un modello acquistato da un rivenditore autorizzato.
Puoi riutilizzare questo articolo o riprenderne i contenuti, anche parzialmente, citando la fonte con link attivo a informazione.news, il portale online di notizie e approfondimenti.
