Allarmi bomba nelle scuole, trovato Andropov: identità rubata
Articolo Precedente

Articolo Successivo
 Redazione Interno
-
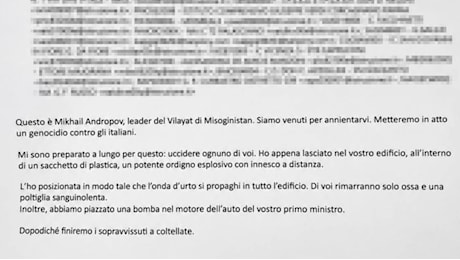
È stato identificato negli Stati Uniti l'uomo che utilizza lo pseudonimo Mikhail Andropov, comparso nelle email contenenti falsi allarmi bomba inviate a migliaia di scuole italiane. L'indagine della Polizia postale ha portato fino a Phoenix, in Arizona, dove gli investigatori hanno rintracciato il titolare dell'identità digitale utilizzata per firmare le minacce. Ma gli accertamenti dell'Fbi hanno escluso il suo coinvolgimento nell'invio dei messaggi. L'uomo sarebbe stato vittima di un furto d'identità online, mentre gli autori delle comunicazioni minatorie non sono stati ancora individuati.
La denuncia partita dagli Stati Uniti e gli accertamenti dell'Fbi
La svolta investigativa è arrivata grazie a una comunicazione di posta elettronica certificata esaminata dal Centro operativo per la sicurezza cibernetica di Napoli, sotto il coordinamento della Procura. Il messaggio, ricevuto anche dall'Ambasciata italiana a Washington, conteneva la denuncia di un uomo identificato con le iniziali G.B., che segnalava l'utilizzo illecito del proprio nome online. Nella comunicazione spiegava di risiedere negli Usa e di adoperare quello pseudonimo per ragioni di sicurezza personale. Raccontava inoltre di essere stato contattato attraverso i social network da diversi giovani italiani, allarmati dalle minacce ricevute dagli istituti scolastici e convinti che fosse lui il responsabile.
Gli elementi raccolti dagli investigatori napoletani hanno consentito di attivare i canali del Servizio per la cooperazione internazionale di polizia e di avviare gli accertamenti con le autorità americane. Ascoltato dagli agenti federali e dal personale italiano, il cittadino ha confermato di essere l'autore della segnalazione e di utilizzare effettivamente il nickname finito al centro dell'inchiesta. La verifica ha permesso di distinguere il reale utilizzatore dell'account da chi se ne sarebbe appropriato per firmare le minacce. Le indagini proseguono sotto il coordinamento dell'autorità giudiziaria per ricostruire l'origine tecnica delle comunicazioni e identificare chi abbia organizzato la spedizione massiva.
Oltre 10mila istituti raggiunti dalle minacce e centinaia di evacuazioni
Le email minatorie hanno raggiunto oltre 10mila istituti scolastici italiani nelle giornate dell'11, 12 e 16 novembre, provocando l'evacuazione di più di 300 scuole. Tra le zone interessate figurano anche numerosi istituti della provincia di Napoli. I messaggi, distribuiti attraverso invii massivi, annunciavano la presenza di ordigni esplosivi negli edifici e contenevano minacce contro studenti e personale. Quasi tutte le comunicazioni riportavano la stessa firma, accompagnata dalla presentazione del presunto mittente come leader del cosiddetto «Vilayat del Misoginistan». La diffusione simultanea delle segnalazioni ha impegnato le forze dell'ordine in diverse città, mentre i Centri operativi della Polizia postale hanno coordinato la raccolta degli elementi utili alle verifiche.
La firma utilizzata nelle comunicazioni richiama riferimenti differenti. Il termine «vilayat» indica una suddivisione territoriale ed è impiegato anche nella terminologia di organizzazioni jihadiste, mentre «Misoginistan» è un'espressione provocatoria circolata negli ambienti della rete. Il nome scelto presenta inoltre somiglianze con i riferimenti al movimento russo ultranazionalista e misogino «Muzhskoye Gosudarstvo», conosciuto anche come «Stato Maschile». Una denominazione già comparsa in relazione ad altre minacce di esplosivi rivolte ai collegamenti aerei. Queste analogie non costituiscono tuttavia una prova dell'effettivo coinvolgimento del gruppo negli episodi verificatisi in Italia.
Le nuove email, la direttiva del Viminale e l'informativa di Piantedosi
L'ultima ondata di messaggi ha introdotto anche minacce di avvelenamento degli alimenti nelle mense scolastiche. Una delle comunicazioni annunciava un'esplosione entro 40 minuti e sosteneva che un dipendente avrebbe contaminato le provviste destinate agli studenti. Si trattava di affermazioni contenute nella stessa email minatoria, non di circostanze accertate. In quell'occasione non sono state disposte evacuazioni generalizzate, in applicazione delle indicazioni del Viminale per la gestione delle minacce seriali. La direttiva del 13 novembre stabilisce che la semplice ricezione di comunicazioni massive, in assenza di ulteriori elementi concreti di pericolo, non comporti automaticamente l'allontanamento delle persone dagli edifici.
Il ministro dell'Interno Matteo Piantedosi è stato chiamato a riferire giovedì 19 novembre in Parlamento sui falsi allarmi bomba e sugli attacchi informatici che hanno interessato la grande distribuzione alimentare. L'informativa urgente è stata programmata alle 9.30 al Senato e alle 12.30 alla Camera dei deputati. Il giorno precedente il ministro della Difesa Guido Crosetto aveva affrontato davanti alle Camere il tema della guerra ibrida e cognitiva, comprendente anche l'impiego di strumenti informatici per creare disagi e diffondere allarme. Sul versante giudiziario, la Procura di Milano ha inoltre aperto un fascicolo contro ignoti per procurato allarme e pubblica intimidazione in relazione alle minacce recapitate agli istituti scolastici del capoluogo lombardo e della sua provincia.
Puoi riutilizzare questo articolo o riprenderne i contenuti, anche parzialmente, citando la fonte con link attivo a informazione.news, il portale online di notizie e approfondimenti.
