Data breach senza intrusione: caso Revolut e limiti PEC istituzionale
Articolo Precedente

Articolo Successivo
 Redazione Interno
-
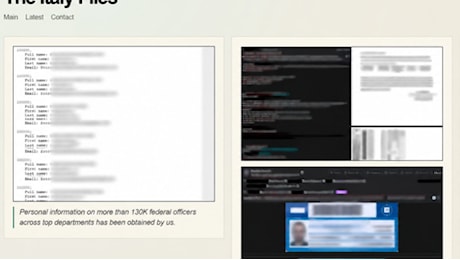
L'attacco hacker ai danni di Revolut ha cambiato pelle nel giro di poche settimane. Da un lato c'è la vicenda dei dati dei clienti della fintech britannica, dall'altro è emerso un fronte italiano che riguarda una mole imponente di documenti riconducibili a istituzioni pubbliche. Il gruppo che si firma IamNotAVillain ha pubblicato su un data leak site raggiungibile tramite rete Tor una cartella denominata "Italy files", con quasi 150 gigabyte di materiale e oltre 85mila file.
Un archivio eterogeneo sul dark web
Stando alle anteprime diffuse, il contenuto spazia dai passaporti diplomatici alle tessere sanitarie, passando per documenti di funzionari pubblici e autorizzazioni all'ingresso di armi. Non si tratta di un pacchetto omogeneo: alcuni file risultano vuoti, altri contengono informazioni potenzialmente molto sensibili. La circostanza che il materiale sia stato reso pubblico in forma parziale non chiarisce se esso sia effettivamente collegato ai dati sottratti a Revolut o provenga da altre fonti.
Il meccanismo della truffa: la PEC come grimaldello
Il punto centrale della vicenda non è un'intrusione nei sistemi della banca digitale. Revolut ha dichiarato che i propri sistemi e i fondi dei clienti non sono stati compromessi. Il vettore dell'attacco è stato diverso: i criminali hanno utilizzato un indirizzo di posta elettronica certificata riconducibile alla prefettura di Reggio Calabria per inviare richieste di acquisizione dati, presentandosi come investigatori impegnati in un'inchiesta.
La casella PEC era stata violata in precedenza tramite un infostealer, un malware che sottrae le credenziali salvate sul computer. Con quelle credenziali gli attaccanti sono entrati nell'account e vi sono rimasti per mesi, leggendo e cancellando messaggi, scrivendone di nuovi a nome del titolare, in una tecnica definita "Man in The Mail". Le richieste partite in quel modo risultavano autentiche sul piano della certificazione del dominio, perché provenivano effettivamente dall'account originale.
È questo il nodo: la PEC certifica la provenienza della casella, non l'identità materiale di chi preme il tasto di invio.
Competenza dell'autorità e controlli mancati
Un aspetto giuridico-procedurale è stato sollevato da Cristian Palusci, ex ufficiale dell'esercito ed esperto di Bitcoin, secondo cui la PEC delle istituzioni italiane coordina l'ordine pubblico ma non ha la competenza penale per emettere ordini di acquisizione di dati bancari all'estero, i quali spettano alle procure tramite canali giudiziari dedicati. "Il team legale di Revolut ha quindi accettato un finto Ordine Europeo di Indagine formalmente inviato da un ufficio amministrativo che non avrebbe mai dovuto emetterlo", ha affermato Palusci.
Sul piano dei controlli organizzativi, l'analista Dal Checco ha osservato che le banche tendono a basarsi sull'originalità della PEC e sui documenti allegati alla richiesta, come decreti del pubblico ministero o del giudice. "Ovviamente tali documenti allegati sono facilmente falsi", ha aggiunto. La vicenda italiana si intreccia con un secondo incidente che ha coinvolto clienti di Revolut, questa volta per una falla nel broker statunitense DriveWealth, che ha confermato un accesso non autorizzato alla propria rete nelle giornate del 4 e 5 settembre.
La notifica tardiva agli interessati
DriveWealth ha reso noto che l'accesso è stato il risultato di una campagna di social engineering condotta da terze parti sconosciute. I dati potenzialmente esposti includono nomi, indirizzi email, numeri di telefono, indirizzi postali e informazioni sull'impiego, oltre a cittadinanza, età, genere e un numero parziale di conto DriveWealth. Non sono stati compromessi password, codici di accesso, dati delle carte o documenti d'identità.
Le comunicazioni agli interessati sono partite solo il 24 settembre e hanno raggiunto clienti in Irlanda, Regno Unito e Stati Uniti, insieme a quelli di altre piattaforme che si appoggiano alla stessa infrastruttura.
Per i mercati dello Spazio economico europeo, la modifica del modello di trading è avvenuta nel dicembre 2023, per cui l'incidente riguarda solo i dati storici precedenti a quella data. Nel Regno Unito e in Australia il passaggio è avvenuto entro giugno 2025. DriveWealth ha segnalato l'incidente all'autorità di protezione dei dati in Lituania e ha dichiarato di non aver rilevato attività non autorizzate sui conti.
L'indagine della Procura nazionale antimafia
Sulla vicenda della PEC della prefettura di Reggio Calabria è intervenuta la Direzione nazionale antimafia e antiterrorismo, che entra in gioco quando un ente pubblico viene preso di mira da una violazione. I procuratori stanno verificando se l'account di posta certificata sia stato compromesso o clonato, e le indagini riguardano l'accesso abusivo a un sistema informatico di interesse pubblico.
L'analista Pierluigi Paganini ha commentato che "le evidenze suggeriscono la possibile compromissione di sistemi delle nostre autorità di cui potrebbero essere stati esfiltrati i documenti presenti pubblicati sul data leak site".
L'8 settembre il Viminale aveva diffuso rassicurazioni sul fatto che i sistemi del ministero non fossero stati violati, ma la pubblicazione della cartella "Italy files" ha riacceso l'attenzione sull'accaduto. Nel frattempo, secondo quanto riferito dall'attaccante, sarebbero almeno 15 gli italiani coinvolti nella violazione, un numero superiore agli 8 indicati in una prima fase.
Puoi riutilizzare questo articolo o riprenderne i contenuti, anche parzialmente, citando la fonte con link attivo a informazione.news, il portale online di notizie e approfondimenti.
