Attacchi hacker ai supermercati: guasti ai frigoriferi anche in Italia
Articolo Precedente

Articolo Successivo
 Redazione Economia
-
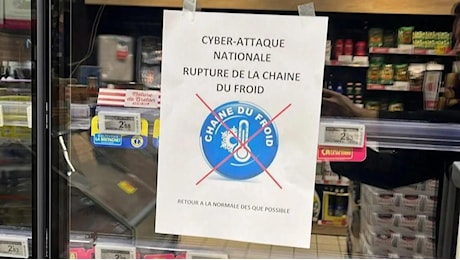
Gli attacchi hacker ai supermercati hanno raggiunto anche l'Italia, dove i sistemi di refrigerazione di alcuni punti vendita hanno smesso di funzionare correttamente. Per fare il punto sulla situazione si tiene oggi, 3 novembre, una riunione a Palazzo Chigi. Guasti sono stati registrati in Sicilia, in sei punti vendita, mentre segnalazioni sono arrivate da un'azienda toscana della ristorazione collettiva e da una realtà emiliano-romagnola attiva nella produzione di surgelati, a conferma di un'ondata che interessa l'intera Europa.
Cosa è accaduto ai sistemi del freddo
L'offensiva informatica ha mandato in tilt i sistemi di decine di supermercati in otto Paesi europei, con banchi frigo e congelatori che invece di mantenere la temperatura si sono trasformati in veri e propri forni. Il risultato è stato quello di quintali di cibo refrigerato e surgelato finiti al macero, un danno che intelligence e governi leggono come il segnale di una fragilità su un aspetto cruciale per la tenuta sociale, cioè la catena di approvvigionamento alimentare.
Il meccanismo è semplice nella sostanza: chi riesce a entrare nei controllori degli impianti può modificare da remoto temperature, cicli di sbrinamento e allarmi. Il guasto, in questo modo, diventa un problema di sicurezza fisica e alimentare, perché la merce si deteriora senza che il personale se ne accorga in tempo.
I precedenti in Francia e la ricerca di Forescout
Lo schema non è nuovo. A metà ottobre un attacco analogo ha colpito centinaia di supermercati francesi: secondo le ricostruzioni giornalistiche, gli aggressori hanno sfruttato falle presenti in vecchie versioni del software dei controllori Danfoss, alzando la temperatura interna dei frigoriferi e attivando lo sbrinamento. In un punto vendita Leclerc di Wasselonne la perdita ha sfiorato i 220.000 euro, e la procura di Parigi ha aperto un'inchiesta. Danfoss ha spiegato che si trattava di dispositivi datati, privi degli aggiornamenti di sicurezza.
Una ricerca pubblicata nelle scorse settimane dalla società americana di cybersicurezza Forescout documenta del resto operazioni contro infrastrutture analoghe, rivendicate da gruppi filorussi. Dall'inizio del 2026 i ricercatori del suo team Vedere Labs hanno contato oltre 20 attacchi rivendicati contro impianti di refrigerazione, con Z-Pentest Alliance e NoName057(16) tra i gruppi più attivi, e hanno individuato 12.976 servizi di controllo raggiungibili da internet in 99 Paesi e territori.
Attribuzione e misure dell'Agenzia per la cybersicurezza
Al momento non esiste un'attribuzione ufficiale e nessuna organizzazione ha rivendicato gli attacchi più recenti, per cui i sospetti restano legati ai precedenti documentati e non a prove sull'episodio italiano. Anche in Francia nessuno ha rivendicato l'azione né chiesto un riscatto, mentre l'agenzia olandese per la cybersicurezza ha dichiarato di non vedere collegamenti con quanto avvenuto oltreconfine.
L'Agenzia per la cybersicurezza nazionale ha intensificato controlli e misure di sicurezza, raccomandando di proteggere meglio i sistemi industriali, separare le reti, usare VPN e autenticazione a due fattori e sostituire i dispositivi obsoleti. Indicazioni in linea con quelle di Forescout, che suggerisce anche di limitare l'accesso diretto da internet, assegnare agli appaltatori account individuali e monitorare le modifiche anomale a impostazioni e allarmi.
Puoi riutilizzare questo articolo o riprenderne i contenuti, anche parzialmente, citando la fonte con link attivo a informazione.news, il portale online di notizie e approfondimenti.
