Falso sito dell'Agenzia delle Entrate diffonde il malware Mirax su Android
Articolo Precedente

Articolo Successivo
 Redazione Scienza e Tecnologia
-
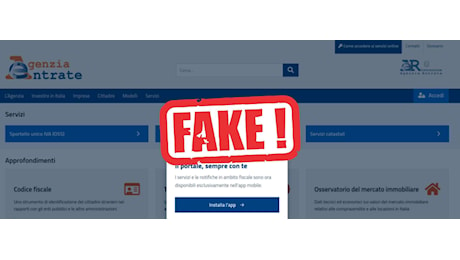
Un falso sito dell'Agenzia delle Entrate sta cercando di convincere gli utenti Android a scaricare un'applicazione malevola in formato APK, dietro la quale si nasconde il malware Mirax. A rendere pubblica la campagna è stato il CERT-AGID, la struttura che si occupa di monitorare le minacce informatiche in Italia, dopo aver analizzato il dominio e il file distribuito attraverso le sue pagine.
Il sito che si mostra solo agli smartphone
Il meccanismo è semplice ma efficace: il sito ricalca grafica e loghi dell'Agenzia delle Entrate, ma il contenuto fraudolento compare esclusivamente a chi lo visita da un dispositivo mobile. Come hanno precisato gli esperti, «il contenuto fraudolento viene mostrato esclusivamente ai dispositivi che utilizzano uno User-Agent mobile». Chi apre l'indirizzo da un computer trova invece una pagina dall'aspetto innocuo, circostanza che rende più difficile individuare la truffa con un controllo rapido e ritarda le segnalazioni.
All'utente viene proposta un'applicazione da installare manualmente, presentata come un aggiornamento dell'app IO. Si tratta di una procedura fuori dal canale ufficiale di Google Play, che richiede di consentire l'installazione da fonti sconosciute: è questo passaggio a mettere il telefono nelle mani di chi ha preparato la trappola, perché permette al file di ottenere permessi che un'app regolare non chiederebbe.
Cosa fa Mirax sul telefono
Mirax è un trojan di accesso remoto e malware bancario per Android, arrivato da poco anche in Italia, in grado di sottrarre le credenziali degli home banking e di consegnare il controllo del dispositivo a chi lo diffonde. Secondo l'analisi di Group-IB, viene venduto come servizio riservato a pochi affiliati nei forum di lingua russa della criminalità informatica, a opera di uno sviluppatore con il nome utente MiraxBot, ed è osservato dal dicembre 2025.
Le analisi pubblicate dai ricercatori ne descrivono il funzionamento: le schermate false con cui carpire le password di banche e portafogli di criptovalute non sono contenute nell'APK, ma vengono inviate dal server di comando mentre il malware è in esecuzione, per cui l'esame statico del file mostra solo una parte delle sue capacità. Cleafy ha inoltre individuato un modulo che può trasformare lo smartphone infetto in un nodo proxy residenziale, attivo anche quando i permessi di accessibilità non vengono concessi.
Gli altri falsi siti scoperti dal CERT-AGID
Una campagna simile aveva riguardato il portale dell'Inps: un sms rimandava a una pagina che imitava il sito dell'istituto e invitava a installare una presunta applicazione per Android. In quel caso il CERT-AGID, che fa capo all'Agenzia per l'Italia Digitale, aveva stabilito che il file scaricabile non era un malware funzionante, ma un documento di appena 40 byte impossibile da installare.
Il pericolo, come emerso dall'analisi tecnica, stava nell'infrastruttura predisposta dietro il sito, cioè un bot Telegram che consente a chi lo controlla di scegliere quale file distribuire alle vittime. Il file inerte, dunque, poteva essere sostituito in qualsiasi momento con un'applicazione realmente dannosa, come quella ora individuata nella campagna a tema Agenzia delle Entrate.
Puoi riutilizzare questo articolo o riprenderne i contenuti, anche parzialmente, citando la fonte con link attivo a informazione.news, il portale online di notizie e approfondimenti.
