Attacco hacker al sito della Farnesina, nuova tensione tra Roma e Mosca
Articolo Precedente

Articolo Successivo
 Redazione Interno
-
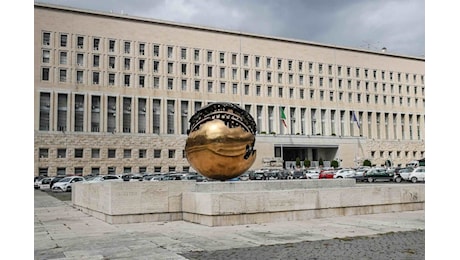
Il sito del ministero degli Affari Esteri e della Cooperazione Internazionale è stato bersaglio, nella mattinata di giovedì, di un attacco informatico che la Farnesina stessa ha confermato essere stato "efficacemente mitigato dai sistemi di protezione, senza provocare disservizi".
L'azione è stata attribuita al gruppo filorusso Noname057(16), collettivo di hacktivisti già noto per precedenti campagne contro obiettivi italiani, e sarebbe stata condotta secondo la modalità DDoS, la tecnica che consiste nell'inondare il sito bersaglio di richieste di accesso fasulle per sovraccaricarne i sistemi e renderlo indisponibile. Le difese informatiche, in questo caso, hanno retto.
Sulla vicenda si sono attivate la Polizia postale, che dalle prime ore del mattino sta conducendo gli accertamenti, e l'Agenzia per la cybersicurezza nazionale, che ha preso contatto con il ministero. È stato inoltre attivato il Centro nazionale anticrimine informatico per la protezione delle infrastrutture critiche.
Il ministero ha fatto sapere di stare monitorando costantemente la situazione in collaborazione con il Polo Strategico Nazionale e con le autorità competenti, mentre sono in corso verifiche anche sui siti delle sedi diplomatico-consolari italiane all'estero per accertare eventuali tentativi analoghi.
Il precedente scontro diplomatico con Mosca
L'attacco informatico è arrivato a stretto giro di poche ore dall'affondo della portavoce del ministero degli Esteri russo, Maria Zakharova, che aveva definito "malsane" e "irrispettose nei confronti degli italiani" le recenti dichiarazioni del ministro Antonio Tajani sul rischio di interferenze russe nelle prossime elezioni parlamentari.
"Mi sembra che si tratti di qualcosa di non proprio sano", aveva affermato la portavoce durante un briefing, aggiungendo che "è una mancanza di rispetto nei confronti degli italiani fare affermazioni del genere a livello di ministro degli Affari Esteri, sfruttando quella che viene definita la 'carta russa'".
Tajani, dal canto suo, aveva lanciato l'allarme sulle possibili ingerenze russe nel settembre scorso, in occasione della riunione informale dei ministri degli Esteri dell'Unione europea a Wicklow, in Irlanda: "Non escludo che possano esserci tentativi da parte della Federazione Russa di interferire nella vita democratica dei paesi dell'Unione Europea, interferendo sulle libere elezioni democratiche che si svolgono nei nostri Paesi, cercando di condizionare con questa attività deprecabile la volontà popolare".
Il titolare della Farnesina aveva anche sottolineato come non fosse "un caso che ci sia una sala operativa che opera 24 ore su 24, proprio per respingere gli attacchi cibernetici, molti dei quali arrivano da hacker russi, contro le nostre sedi diplomatiche, contro il ministero".
La rivendicazione e il profilo del collettivo
Il gruppo Noname057(16) non è nuovo a operazioni di questo tipo. Si tratta di una rete di hacktivisti nell'orbita di Mosca, reclutati principalmente su Telegram, che agisce con il probabile sostegno di apparati statali per colpire infrastrutture digitali in Paesi considerati ostili agli interessi russi.
Le sue campagne seguono spesso una logica di ritorsione politica: in una precedente rivendicazione, il collettivo aveva motivato gli attacchi contro ambasciate, consolati e strutture italiane con il sostegno di Roma a Kiev, sostenendo che "la politica pro-Ucraina del governo italiano conduce al fatto che il supporto ai terroristi ucraini è punibile con i nostri missili Ddos".
Nel luglio 2025, Europol ed Eurojust avevano coordinato l'Operation Eastwood, un'azione congiunta in diversi Paesi, tra cui l'Italia, che aveva portato all'interruzione di oltre cento sistemi utilizzati dall'infrastruttura del gruppo. L'operazione aveva indebolito parte della rete, ma le fonti di threat intelligence indicano che l'attività del collettivo non è cessata. L'attacco alla Farnesina ne è una conferma.
Il rafforzamento delle difese informatiche
Proprio nei giorni scorsi Tajani aveva illustrato al ministro degli Esteri tedesco Johann Wadephul, durante la sua visita a Roma, il funzionamento della Sala Operativa Csirt, il Computer Security Incident Response Team impegnato nel contrasto delle minacce informatiche. "La cybersicurezza è un elemento centrale della riforma della Farnesina approvata lo scorso anno. Abbiamo rafforzato negli ultimi mesi le nostre capacità di prevenzione, monitoraggio e risposta alle minacce, adottando tutte le necessarie contromisure anche sul piano tecnologico", aveva dichiarato il ministro.
Sul fronte europeo, l'Italia ha annunciato l'intenzione di lavorare insieme alla Romania e ad altri Stati membri per portare nelle prossime riunioni europee proposte di designazione degli attori ritenuti responsabili di attacchi cyber, compresi quelli rivolti contro istituzioni italiane. La questione della attribuzione ufficiale dei responsabili, del resto, era stata sollevata dallo stesso Tajani già nei mesi scorsi come priorità per rafforzare la risposta collettiva dell'Unione.
Puoi riutilizzare questo articolo o riprenderne i contenuti, anche parzialmente, citando la fonte con link attivo a informazione.news, il portale online di notizie e approfondimenti.
